顯示具有 資訊安全(InformationSecurity) 標籤的文章。 顯示所有文章

2011年11月23日 星期三

體驗Foundstone 7

今天終於有機會把Found Stone 7給裝起來試看看^^

它的安裝需求與6.7一樣:
需要環境: Win2003(Eng)+SP2+IIS+Mysql2005+SP2

安裝好之後如下:

 跟6.7版一樣,是Web Client架構。
唯一感受上的差異是…安裝過程已經設定好GSGlobal 帳號的設定,
不需再另外設定…讓整個安裝流程簡化許多!!

6.7到7.0其實沒太大的差異,主要如下:
除了畫面有變美之外…就是對Web的安全檢測有加強!!
如下,可以對WEB安全檢測個各設定。


總結,不像6.0到6.7的大改版,7.0版只算是6.7版的進化,使用上的差異不大,
多了Web的檢測,與資產項目的整合。

2011年10月5日 星期三

防止私接Switch的利器 - BPDU GUARD

今天客戶問我一個問題:

為什麼設定了Spanning-tree portfast還有spanning-tree bpduguard enable後那個port不能接switch阿!?

回答這個問題之前,有三個名詞要先了解:
1.spanning-tree: 中文好像翻成生成樹,管它什麼翻譯,這個東西是Switch上的設定,設定上去後,Switch與Switch之間會相互溝通,避免網路迴圈(loop)狀況產生,缺點是剛接上switch的設備會需要30~50秒的時間…溝通…之後網路才會通。

2.portfast: 這是spanning-tree的進階設定,目的就是當確定網路port所連接的設備確定是終端設備,如印表機、PC、Server等時,不需要switch之間的spanning-tree那30~50秒的溝通,可以利用portfast跳過這個溝通時間。

3.BPDU:全面為bridge protocol data unit,為switch之間spanning-tree溝通的協定資料,只要有spanning-tree的環境就會有BPDU存在。

了解這三個名詞之後,再來看spanning-tree的進階設定"BPDUGUARD",我們知道bpdu是switch之間溝通spanning-tree的協定資料,那來防止bpdu的bpduguard就是防止switch之間溝通spanning-tree的保彪,問題是…為什麼要禁止spanning-tree呀??這不是防止loop發生的好機制嗎??

原因是spanning-tree是cisco switch預設的功能,只要開機就有啦!!所以只要把一台switch接到另一個swich就會發生spanning-tree的溝通。這時....BPDU GUARD的功就用產生了,可以用來避免人把swich接到自已的網路環境,因為只要一接上就會有bpdu協定資料出現,這時bpdu guard就會將該port error disable,來避免有人私接swich進網路環境。

聰明的您應該有發現,這有個前提,整個bpdu guard的保護只能保護會發送bpdu的switch,如果對方把spanning-tree關掉,或是非cisco swich,這個安全機制就破功啦@@

雖然如此,這還是一個很好的功能,比如說某天自已忘了,接了一台swich上去,更動了原本的STP架構,這不就糗了!!透過BPDU GUARD就是在避免STP被更動的危險狀況!!

最後…回到原將問題:
為什麼設定了Spanning-tree portfast還有spanning-tree bpduguard enable後那個port不能接switch阿!?


因為spanning-tree bpduguard enable之後,會開啟spanning-tree的bpdu防護機制,避免swich之間有spanning-tree的溝通資料(bpdu),或者說,避免有人私接switch進來,因為當對方一接進來,該port會偵測到bpdu資料,此時已啟用bpdu guard的switch會自動將該port Error Disable。所以更正確一點的說法是,不能接會發送bpdu的switch進來,如果非cisco swich或是已關掉spanning-tree的swich還是可以接進來的。

2011年9月10日 星期六

弱點掃描自已來 - FoundStone6.7基本設定


裝好之後到開始掃之前,有一些設定要做,
做完之後才能開始掃~
1.  開啟FCMconsole程式:
   開始->所有程式集->FondStone->FCMconsole
   選擇Accept


2. 設定登入的Globaladmin帳號密碼: (安裝時所設定的密碼)


3. 登入後記下FS的IP與FQDN:


4. 修改Windows系統下的hosts檔案:


5. 以系統管理帳號進入FoundStone頁面:
   以https://localhost/ 開啟登入頁面,預設登入資訊:
   Organization: FSglobal
   User Name: Globaladmin
   Password: (在FCMconsole設定的密碼)

5. 於Organization下按右鍵新增一組可以掃描的組織:

名稱自取易記名稱


6. 設定這個組織可以掃描的Pool:
由於自已掃,所以就全開。點選0.0.0.1 ~ 255.255.255.254à按下Add to Pool:

7. 選擇這個組織可以掃描的引擎:

7. 設定這個組織的使用者: (重點在User Name 與Password待會登入使用)
按下Finish完成設定!!

弱點掃描自已來 - FoundScan6.7簡單安裝

許多環境都有弱點掃描需求,也常需要花費、或靠廠商來執行,
何不自已來呢??

硬體
¨   CPU: Pentium 4 or above (2GHz is better)
¨   Memory: 建議最少1G
¨   Disk Space: 40G以上

軟體
¨   Operating system: Windows 2003 Service Pack 2 IIS要啟動
¨   Microsoft SQL Server 2005 Stander with Service Pack 2

開始FoundScan安裝

1. Double click FoundstoneEnterpriseSetup67.exe


2. Architecture選擇”Single-Server”
   System 選擇”All Components”


3. 設定資料庫的密碼(即安裝SQL2005時所設的密碼,我的VM 密碼為ringline)

4. 安裝前系統檢測,需要全部Passed才能安裝,如果沒有就把系統環境補好再安裝(如Windows patch,IIS,SQL等環境)


5. 輸入主機資訊,主機名稱會自動帶上,密碼有複雜度要(我通常以P@ssw0rd符合要求也便利大家使用)


6. 安裝前參數確認,基本上就是按下next


7. 系統相依系確認,正常情況如下,確認都Pass即可繼續安裝: 


按下Next即開始安裝:
(安裝過程有錯誤訊息,需檢測Windows、IIS、SQL與patch是否安裝正確)

8. 看到這個訊息就是安裝完成啦!!
完重後要重開電腦


2011年6月12日 星期日

NME-X-23ES-1G-P模組的Password Recovery

這陣子在這下面台3845上:

插入了一片Switch的Service Module: NME-X-23ES-1G-P

這片模組是透過3845的背版相連接的,當登入到3845之後,要進入這片的方式如下:
Router#service-module gigabitEthernet 2/0 session

上面的gi 2/0就是3845上面接到模組的背版介面,以session即可連入。

如果是正常的情況要做密碼回復(Password Recovery),只要到Cisco這個便利的網站:
http://www.cisco.com/en/US/products/sw/iosswrel/ps1831/products_tech_note09186a00801746e6.shtml
就能找到。

但… NME-X-23ES-1G-P這片模組比較糗的是,當你重開Router時,Switch也開好了@@
不知道怎麼進行Rest,其實方法很簡單,如下:

Step.1 重設NME-X-23ES-1G-P模組密碼:
Router#service-module gigabitEthernet 2/0 password-reset
Do you want to proceed with password reset process?[confirm]
Starting password reset process...
Wait for 50 secs for password reset process to complete
Password reset process is complete...

[Resuming connection 1 to 192.168.10.253 ... ]

重設好之後會再登入Switch
switch:

Step.2 初始化Switch
switch: flash_init

Initializing Flash...

flashfs[0]: 503 files, 7 directories

flashfs[0]: 0 orphaned files, 0 orphaned directories

flashfs[0]: Total bytes: 32514048

flashfs[0]: Bytes used: 19305984

flashfs[0]: Bytes available: 13208064

flashfs[0]: flashfs fsck took 9 seconds.

...done Initializing Flash.


switch:

Step.3 備份開機檔config.text
switch: rename flash:config.text flash:config.text.bak

Step.4 開機
switch: boot

Loading "flash:c3750-ipbase-mz.122-35.SE5/c3750-ipbase-mz.122-35.SE5.bin"...@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@

File "flash:c3750-ipbase-mz.122-35.SE5/c3750-ipbase-mz.122-35.SE5.bin" uncompressed and installed, entry point: 0x3000

executing...
(原來NME模組上有自已的IOS耶~)

Step.5 設定新密碼
Would you like to enter the initial configuration dialog? [yes/no]: no
Switch>en
Switch#conf t
Enter configuration commands, one per line. End with CNTL/Z.
Switch(config)#enable password Mypass123
Switch(config)#exit
Switch#write
Switch#copy running-config startup-config
Destination filename [startup-config]?
Building configuration...
[OK]
Switch#reload

2011年6月1日 星期三

Fortinet的Password Recovery


如果實體能存取的到設備,只要接上Console就能重設admin的密碼,
方式如下:


輸入帳號:maintainer
密碼:bcpb(Forti的序號)
(如: bcpbFGT50A2905408509)

進去後改掉密碼:
config system admin
edit admin
set password
end

再輸入:
show system interface
了解現在ip後就可重WEB登入管理了^^

2011年5月4日 星期三

建立安全的Cisco Router與Switch

許多環境都有Cisco的Router與Switch,但大部份的建置考慮的是如何讓它”work”,而忽略了Security,以下提供六點,讓您檢示自已的網路設備是否有基本的安全設定。

1. 修改連線方式為加密傳輸:
管理Router或Switch的方式可以透過Console、telnet、SSH、HTTP、HTTPS,
就安全考量,流量有被監聽的可能,透過SSH連線比未加密的Telnet安全,用HTTPS比HTTP安全。
a. 是關閉Telnet開啟SSH的方法:
開啟SSH之前要先設定主機名稱與網域名稱
RouterA(config)#ip domain-name test.com
再來就是產生ssh的鑰匙
RouterA(config)#crypto key generate rsa general-keys modulus 1024
產生好之後再進到vty介面裡面設定驗證方式,下面是用router本身
來驗證:
RouterA(config)#line vty 0 4
RouterA(config)#login local
再指定只用ssh驗證,不用telnet:
RouterA(config-line)#transport input ssh
最後面的transport input ssh後面可以再加上telnet,如果沒有加的話就不能telnet進來了。
設好後,這時候登入你會發覺沒有帳號密碼可用@@再補一下:
RouterA(config)#username oya password 1234

b. 開啟HTTPS關閉HTTP:
確認關閉HTTP服務
Router(config)#no ip http server
先啟動HTTPS服務
Router(config)#ip http secure-server
設定驗證方式,如用本機驗證:
Router(config)#ip http authentication local
再開一個本機使用者
Router(config)#uaername oya privilege 15 secret 0 1234

2. 設置登入方式與修改密碼加密方式:
a. Enable password: 登入後為user mode,user mode不能做任何變更,只能透過show指令觀看設定,通常設給OP使用。需要再輸入帳號密碼後進入privileged mode才能變更設定,如下為設定enable密碼的方式:
Router(config)#enable password 1234
但由於enable password是使用Type 7 密碼,Type 7是直接對密碼使用OR或XOR進行加密,很容易可以破解,如使用Cain&Abel(http://www.oxid.it/cain.html)就可以破解密碼,使用上只需點選上方像Cisco綠色圖示,但cisco改為7的按紐,就會出現解碼的視窗,再把密碼貼上即可:

b. Enable secret
Cisco也發現Type7的弱點,改用MD5來對密碼加密,利用show run在密碼前的數字5就代表MD5加密,而數字0代表沒有加密,下面是啟用MD5的方式:
Router(config)#enable secret 1234

c. VTY password
不透過ssh或是telnet都是以vty的方式連線,設定密碼的方式如下:
Router(config)# line vty 0 4
Router(config-line)# password 1234
Router(config-line)# login
最後的login是指在login時需要輸入密碼

d. Console password
如果直接接上console管理設備的話,預設沒有密碼,為了安全避免任何人接上線就可以管理,設置方式如下
Router(config)# line con 0
Router(config-line)# password 1234

e. AUX password
輔助port的設定方式與console一樣,如下
Router(config)# line aux 0
Router(config-line)# password 1234
由於上面設定的密碼為type 7,可以很容易解開,再透過
Router(config)#service password-encryption
把Type 7全改為MD5加密。

3. 設定特權模式(Privilege Level)等級:
Privilege Level共有16個等級,從level 0 到 level 15,預設只會使用三個等級,Level 0 , 1 , 與15,等級愈高權限愈大。而level 2~14是留給使用者自訂的。設置Privilege Level的方式在使用都建立時設定,如下為設定等級15的方式
Router(config)#uaername oya privilege 15 secret 0 1234
自訂等級的方法如下,先指定Level 2可執行的指令,與設定進入level 2的密碼
Router(config)# privilege exec level 2 traceroute
Router(config)# enable secret level 2 1234
要登入時,輸入如下
Router> enable 2
Password: 1234
Router# show privilege

4. 保護開機設定(bootset):
透過Cisco IOS Resilient 設定,可以保護開機image與設定檔,避免損壞時,還可以從隱藏空間救回來,方式如下
Router(config)#secure boot-image
Router(config)#secure boot-config
下完這兩個指令可以讓image與running-config複製一份到隱藏儲存空間,想看的話可以打
Show secure bootset

5. 登入時的安全機制:
為防止非法人事不斷的Try密碼,可以設置一些安全機制,Cisco提供三種安全機制:
a. 延遲時間:
預設Cisco的設備會用設備能反應的最快時間提供登入,這可能使得暴力破解變的更方便,您可以使用login block-for來設定延遲秒數,預設為1秒鐘。啟用延遲的方式為login delay指令。

b. 關閉login:
為了避免受DoS攻擊,可以限制在一定時間內登入失敗就關閉登入功能一段時間,這個功能稱為login quiet-mode。有一個狀況,如果有人正在試密碼,使得router進入 quiet 模式,此時連系統管理員也無法登入,實在很奇怪,所以可以透過ACL的方式來設定:
Router(config)#login quiet-mode access-class

c. 啟用登入log:
Log是找問題找證據的好東西,一定要設。登入狀況的log要產生的話,可以用下列指令,來指定登入成功或失敗時產生log
Router(config)# login on-success
Router(config)# login on-failure
如果您透過auto secure來建立安全設定,那只會針對登入失敗產生log,登入成功的log需要手動設定。

6. 設定登入警示訊息:
這是發生在國外的法律糾紛,在自已的Router上寫上”Welcome”相關的訊息,駭客進去改東西之後,被告上法庭,因為Router本身就歡迎大家使用,而使得駭客無罪釋放。所以在您的Router,Switch上設置警示訊息,是必要的,可以避免未來的法律問題,下面為設置範例:
Router(config)# banner motd &
******************************************************
******************WARNING****************************
******************************************************
This Router is private property and may only be accessed by authorized
Users of this system. All access to this system is monitored and logged.
Violator will be prosecuted to the fullsest extent of the law.
&
上面在motd之後接的字元,就是整串警示訊息打完後的結束字元

2010年9月28日 星期二

Cisco 阿傻之基本設定(ASA Firewall Basic Config)

基本上阿傻(ASA)的進入非常簡單(總覺得哪裡不對了@@)

最快的方法,就是直接進入法,
把自已的電腦設成DHCP,接到Management Port,預設就會抓到一192.168.1.2~192.168.1.254的IP可用,
這時再開啟流覽器,輸入:
https://192.168.1.1
( 預設帳號為空帳號,密碼為 cisco )
就可以開始管理它了。

當然,也可以耍帥,用CLI把基本的設定好之後再進GUI去設定,基本設定如下:

設定管理IP
hostname(config)# ip address ip_address [mask] [standby ip_address]

設定DefaultGateway
hostname(config)# route if_name 0.0.0.0 0.0.0.0 gateway_ip [distance | tunneled]
hostname(config)# route outside 0 0 192.168.1 1

設定Login密碼
hostname(config)# {passwd | password} password

設定Enable密碼
hostname(config)# enable password password

設定DomainName
hostname(config)# domain-name example.com

設定Time
hostname# clock set hh:mm:ss {month day | day month} year

開啟Telnet
hostname(config)# telnet source_IP_address mask source_interface
hostname(config)# telnet timeout minutes
hostname(config)# telnet 192.168.3.0 255.255.255.0 inside
hostname(config)# telnet timeout 30

開啟SSH
hostname(config)# crypto key generate rsa modulus 1024
hostname(config)# write mem
hostname(config)# ssh 192.168.1.2 255.255.255.255 inside
hostname(config)# ssh timeout 30
hostname(config)# aaa authentication enable
hostname(config)# aaa authentication ssh console LOCAL

開啟HTTPS管理介面
hostname(config)# crypto key generate rsa modulus 1024
hostname(config)# write mem
hostname(config)# http server enable
hostname(config)# http 192.168.3.0 255.255.255.0 inside
(Default Account: /cisco)

Monitor
hostname# show curpriv

上Licence
hostname(config)# activation-key key

直接用Web備檔案
https://172.16.6.151/disk0/asa804-k8.bin

用copy 備份
ASA5520# copy flash:asa821-k8.bin tftp://172.16.6.51

恢復原廠預設:
(config)# configure factory-default {ip_address [mask]}

切換到Transparent:
hostname(config)# firewall transparent
hostname(config)# no firewall transparent

設定Interface:
hostname(config)# interface physical_interface slot/port
(Interface: gigabitethernet,tengigabitethernet,management)
hostname(config-if)#
hostname(config-if)# speed {auto | 10 | 100 | 1000 | nonegotiate}
hostname(config-if)# duplex {auto | full | half}
hostname(config-if)# no shutdown

設定Redundant Interface: (兩個介面必需一樣)
hostname(config)# interface redundant 1
hostname(config-if)# member-interface gigabitethernet 3/0
hostname(config-if)# member-interface gigabitethernet 3/1
hostname# show interface redundant number detail | grep Member

2010年6月1日 星期二

虛擬化安全

虛擬化安全

組織面對網路安全與服務管理的挑戰性愈來愈高。為了滿足市場需求,往往需要更多的網頁應用程式、電子商務、全球Web服務、與24 X 7線上營運機制。在此趨勢的帶動下,使得Server Farms與Data Center的快速成長變得不易控制,如: 需要愈來愈多的硬體、擺設空間、線路佈建、網路設備、管理人員等。此時,虛擬化的出現成為最佳的解決方案。
虛擬化技術使人們得以在同一台主機上裝設多的虛擬伺服器、運行不同的作業系統、不同的應用程式,這讓硬體的使用效率提高、能源損秏減少、與成本降低,同時虛擬化也讓組織的網路基礎設施、災害復原機制、營運持續機制更彈性與簡單。但是,虛擬化也讓駭客存取有價值資料的流程,縮短到只需在同一台主機上作業。以下即針對虛擬化弱點問題與解決方法進行探討。

虛擬化環境
虛擬化本身的安全問題,我們可以透過網路架構的組成來了解。通常應用程式的架構組成包含了下列三個階層:
1. 後端資料庫(Back-End Database): 存放組織與客戶的重要資料,也是駭客的最終目標。
2. 中繼應用程式(Application Middleware): 接受使用者需要的動作並與後端資料庫溝通,與使用者溝通的靈魂。
3. 前端Web服務(Front-End Web Servers): 提供外部用戶存取上面兩層架構的服務介面。
通常在非虛擬化的基礎架構下,上述每一個階層都處於自有系統與所屬的網路區段,也為各別區段與系統提供安全保護,如透過Firewall與IPS(入侵防禦系統)在系統前方防護。Firewall所保護的是Web Server層次,且一定允許Web流量通過Firewall; IPS設備所做的是流量深層檢測,通常置於中繼應用程式前方,同時保護中繼應用程式與後端資料庫。
在虛擬環境的應用上,三層應用程式架構將被安裝於同一台實體主機,這是Virtual Machines所提供的好處,可以讓多個虛擬系統、多個IT環境在單一台實體伺服器上運行。在了解虛擬系統應用的方便下,有一個研究數據讓您參考,根據Nemertes研究指出,現有環境下針對虛擬化系統進行安全防護的組織不到10%,這代表虛擬化技術的快速發展,其實很少人意織到虛擬化必需考慮它的安全問題,大部份的人認為只需保持系統更新就能安全。


安全挑戰
硬體式安全解決方案上的作業系統,通常需要安裝於某種ASIC晶片才能維持運作速度的需求,這讓軟體與作業系統都必需在特定規格的硬體上才能運行,也因此無法將傳統Firewall虛擬化,這導致VM之間的威脅流量是不受管控的。
透過硬體式安全解決方案在實體Server之外監看與阻擋安全威脅,以防止威脅流量接觸實體伺服器。但這也僅限於Server外部流量保護,在各別VM之間的流量是無法保護的,特別在同一個process要跨不同VM情況下。例如我們會用硬體Firewall來保護邊界網路安全,但這是不夠的,因為並不是所有流量都來自Internet,當某個VM與其它VM進行流量溝通時就不受控制。通常外部Firewall會允許某個HTTP的連線到某個虛擬機器,但這台虛擬機器卻可以自由的連向其它虛擬伺服器的所有Protocol。
試想一個情況,當我們將多層的應用程式服務建構在同一台虛擬主機上對外提供服務,並以硬體式安全解決方案在Server前方進行防護,的確可以簡化系統與管理,但它所面臨的安全威脅一定比傳統各應用層分別在各實體主機上時來的高,因為所有虛擬伺服器間的流量是完全自由不受限制的。根據Nemertes研究報告指出,有78%的虛擬化設計,將三層應用程服務裝設在同一台虛擬主機,且直接業客戶提供服務。
現今網頁應用程式的架構愈變愈複雜,所面對的弱點威脅成長到需警愓的地步,更糟的是,當一個弱點被發現到成為Exploit的時間不斷的縮短,我們可以想像的到,原本駭客用於實體環境的Exploit也會運用到虛擬環境上。舉個例子來說,駭客的攻擊會先針對前端應用程式進行不易發覺的情報收集(Information Gathering),再利用Zero-day Exploit進行攻擊,攻擊後駭客就能從前端應用平台利用傳統的攻擊方式去試著攻擊其它應用平台,如利用Port Scans或Exploits。這代表的是駭客可以在許多平台上取得存取權限,特別是虛擬化環境可能會一次拿下所有虛擬系統、應用程式、後端資料庫,因為虛擬化讓駭客在不同虛擬主機之間的存取更為方便與自由。
虛擬主機與虛擬主機之間的溝通是不會離開虛擬環境的,所以在主機前方進行防護的Firewall或IPS是不能看到虛擬主機間溝通的流量,這也限制了組織對抗網路威脅的能力。因為沒有東西能夠監看到虛擬主機之間的流量,組織就無法對什麼人?在什麼時間?做了什麼事?進行稽核,這也是為何許多稽核人員在進行虛擬環境稽核後,都會提出”Material Weaknesses”的稽核報告。

安全方案
為了確保資料的完整性,虛擬網路之間的流量必需受到保護。不論是進入實體主機或虛擬主機之間的威脅流量都必需受到管控,存在於虛擬主機之間的威脅就如同實體環境一樣,如Traffic Abuse,Denial-Of-Service,P2P等溝通流量。
以下提出幾個虛擬化安全常見的解決方案,供您的組織於建置虛擬化安全時參考:
。虛擬環境之間設置實體安全設備
。使用Virtual Lan (VLAN) 標籤
。單點虛擬安全產品
。虛擬式交換器(Virtual Switch)
。軟體式虛擬安全設備

虛擬環境之間設置實體安全設備
某些組織試著將實體網路安全設備置於實體虛擬主機之間進行安全防護,通常他們會以業務營運單位、或應用程式種類來區分不同的虛擬主機,如以人事部門、業務部門、RD部門、薪資部門等。這個解決方案建置起來很容易,看起來也可以很簡單地解決問題,但其實這個方案仍有許多值得考慮的部份。
第一、 多層次的防護增加了實體佈屬,也違反虛擬技術簡化的本意。為每一台虛擬設備前方設置實體安全設備,成本的增加是一大考量點,同時也增加了空間的使用與能源秏用,而且虛擬化的營運持續與災害復原機制也因為實體設備的導入而破壞,因為實體設備不像虛擬環境可以輕易的複製,實體設備的營運持續與災害復原機制需要再增設其它功能,而虛擬化技術則內鍵此強大功能。
第二、 使用傳統Firewall與IPS設備於每個虛擬設備之間,會增加網路環境的複雜性且產生更多的安全性與可用性風險。一旦在虛擬主機前方設置實體安全設備,為了控制流量就必需設置很多Routing Table來管理,也為了讓所有流量都能經過實體安全設備,所有虛擬流量會先指向前方的硬體Firewall或IPS,之後再將流量送回虛擬主機才完成流量過濾,不僅效率較低也產生一個安全問題,要維護如此大量的Routing Table即使是資深的管理人員,也覺得容易有設定錯誤導致安全疑慮的可能性。
第三、 雖然在虛擬主機前方設置實體安全設備,但是在虛擬主機內的所有流量,置於前方的實體安全設備是無法接觸到後端主機內部的任何流量。

使用Virtual Lan (VLAN) 標籤
某些組織會在虛擬環境之內利用VLAN(Virtual Local Area Networks)來區分信任區域,VLAN的起源是用來區分不同部門共用同一網路環境的技術,有點像一個網路環境內連線到router的設定。為了確保準確的監看所有流量,每個VLAN連線必需有相對應的Policy,網路管理員就肩負維護所有Policy與每個VLAN連線的吻合,在較大的虛擬佈署環境裡,可能需要手動更新數百到數千條相對應資料。
在快速成長的企業環境裡網路設定會不斷的改變與增加,手動更新VLAN標籤不只乏味、沒有效率也存在風險。比如有一條VLAN Policy沒有更新、或更新失敗,這可能導致組織的機密資料被未授權的使用者存取,從管理角度來看,這是不可接受的管理方式,而從風險角度來看,所面對的風險是深不可測的。
而且手動更新VLAN標籤會使虛擬化的營運持續與災害復原靈活性降低,因為除了日常的VLAN標籤管理之外,當組織從日常操作切換到災害復原模式時,可能還必需重新設定數百條的VLAN標籤以符合新網路或Server環境架構,這與災害復原的概念”將完整產品環境複製”是不同的,總是會有些微的不同在不同模式切換時,如不同的IP與網路設定需要在切換時做調整,這也就是為什麼在災害復原環境下需要變更不同的VLAN標籤。


單點虛擬安全產品
為了滿足虛擬安全需求,某些廠商提出在虛擬環境下運作的軟體式產品,這樣的產品可以解決虛擬主機之間溝通流量無法監看的問題,不過也因為是設計於虛擬環境之內,所以無法了解虛擬環境之外的狀況、無法將實體與虛擬狀況做結合。
一旦將實體與虛擬安全分開就無法有效的結合管理,管理者必需登入到不同系統才能觀察流經網路環境的流量,如果環境有SIEM(資訊安全事件管理)平台,雖然可以整合不同來源的事件進行分析,但是從經驗來看往往會有重要、詳細的資訊可能在處理流程中消失。
這樣的產品使用非實體環境的新式APIs與工具,這樣的問題在於它並沒有被廣泛的使用與測試過,可能會有潛在未知的弱點。而且也可能需改變現有虛擬環境設定,如需在每個虛擬系統裝設軟體元件。增加這樣的產品與整個資料中心結合,在管理上會增加複雜度、也增加威脅程度。

虛擬式交換器(Virtual Switch)
有一些組織保護虛擬環境的方式是以虛擬式交換器來做,這樣的安全技術是以ACL(Access Control Lists)提供Layer 2與Layer 3的安全防護。這樣的安全防護缺少的是應用層面的安全,特別是在面對現今多變的虛擬化威脅還境是不夠的。
也因為它是Switch,所以從管理介面裡能夠看到與了解的安全資訊是有限的,這代表的是管理人員對於虛擬環境正發生的事情會有盲點,也讓環境可能會比以往擁有更多的弱點。沒有完整的事件管理功能缺點,會使得需要即時反應的可疑攻擊速度出問題。

軟體式虛擬安全設備
軟體式虛擬安全設備其實就如同單點虛擬安全產品一樣,以軟體的方式提供虛擬環境的安全,唯一的差異是單點虛擬安全產品會需要更動虛擬系統的設定,而軟體式虛擬安全設備則不用,它就像一台真實的設備一樣,於VM前進行防護,但它是以軟體的方式安裝在虛擬環境上。
所以面對災害復原與營運持續的問題,它可以輕易的就一般的虛擬系統一樣快速更換環境沒有問題。面對管理的統合問題,由於這樣的解決方案通常是實體安全設備廠商所提供的,只需利用原有的集中管理平台,就能同時進行實體安全設備與虛擬安全設備的統合管理,不會有管理盲點的問題存在。


結論
虛擬化的確可以為組織帶來很多的好處,如硬體使用效率提升、能源始用降低、資料中心同步、營運持續與災害復原機制的靈活度等,但同時我們也必需考慮虛擬化技術本身所存在的安全風險。虛擬化環境面臨的安全威脅與實體其實同樣嚴峻,但解決方案卻全然不同。簡單的說,沒有人會讓自已的企業網路在沒經過Firewall的狀況下直接連上網際網路,而虛擬環境的安全概念其實也是一樣的。文中提到的五個解決方案,都能對虛擬環境提供某種程度的安全防護,而軟體式虛擬安全設備,是目前最完整的解決方案。

2009年11月6日 星期五

六個步驟讓Web應用程式更安全

資料來源: OWASP

1. 建立溝通管道Build a community: Large enterprises like the Federal government are particularly prone to the silo effect; a simple intranet site that's well managed can work wonders to leverage the expertise throughout an entire Department.

2. 分享專業知識Spread the expertise: Right now the majority of what application security knowledge exists within security groups. This is a good start but ultimately the programs build and fix the applications; staff them with experts, too.

3. 在工具上思考Think beyond tools: While tools can automate certain assessment tasks, realize that they only assist with a portion of your assessments. Even then, assessments are just one portion of an assurance program.

4. 提供指引手冊Provide guidance: Developers want to build secure, compliant software; they just don't always know how. Make standards, requirements and reference models available to your programs.

5. 不斷檢測Don't wait to test: Late-cycle testing under release pressure is stressful on the program and testers alike. Start testing earlier in the cycles and involve your assessment team in the scheduling.

6. 持續觀察審視Zoom-in your continuous monitoring: A "minor" application change can fly through change control but create huge vulnerabilities. Scrutinize changes to applications carefully, particularly Internet-facing or other high-risk systems.

SSL 連線可以被當中間人

這對我們賣資安設備的人來說實在是很大的影響!!

因為我們幾乎所有的設備的管理都是透過遠端連線,如果HTTPS這種看到"金鎖頭"的連線

可以被用來Man-in-the-middle,哇~我很難很想像目前專做SSL-VPN的廠商如何因應這個消息的公佈!!?

下面是Networkword Security的文章:
http://www.networkworld.com/news/2009/110509-ssl-hole-cracks-open-secured.html

大意是說,PhoneFactor(提供手機雙因素認證的公司)的團員發現這個弱點,他們發現任何透過SSL加密的連線都存在這個弱點,目前還在進行Patche的開發中還未更新出來,這個弱點可以在已經加密的連線上輸入指令搶劫這個連線,讓駭客坐在中間,聽、看、編改兩端的通訊。

真的恐佈的漏洞呀~

2009年8月10日 星期一

資訊收集網站(Information Gathering Webs)

1.歷史網站資料(ArchiveOrg):
http://www.archive.org/index.php
說明: 收集網站歷史資料的網站,真是很特別~可以用來收集網站的歷史資訊。

2.個人資訊收集(Yahoo):
http://people.yahoo.com/
說明: 輸入名字就可找相關資料。

3.個人資訊收集(Intelius)
http://www.intelius.com/
說明: 輸入名字就可找相關資料。

4.Google大神:
http://www.google.com
說明: 想找啥就打啥!

5.人力銀行:
1111
104
YES123
說明: 用來找公司相關資訊用

2009年8月9日 星期日

弱點更新網站(Vulnerability Research Website)

弱點更新網站,可以定期了解有哪些弱點可能會危害環境資安:

1.美國電腦緊急處理中心(US-CERT):
http://www.us-cert.gov
說明: 在首頁左邊有最近安全等級的圖示,可以了解現在的安全狀況,
也可以定期看他們的Report,做的都很不錯^^

2.常見弱點公佈網(CVE - Common Vulnerabilities and Exposures):
http://cve.mitre.org
說明: 不論做黑箱、灰箱、白箱的測試,基本上弱點說明都是參考到這邊的。

3.資安追查者(Securitytracker):
http://www.securitytracker.com
說明: 跟CVE很像的弱點列示網站。

4.微軟(Microsoft):
http://www.microsoft.com/security
說明: 電腦的老大哥,這應該不用說太多,去看就知道啦~

5.資安團隊(Securiteam):
http://www.securiteam.com
說明: 就是有人這麼熱心,自組的資安團隊,定期更新資安訊息。

7.封包風暴(PacketStormSecurity):
http://www.packetstormsecurity.com
說明: 更新最新的安全弱點、安全工具的非營利組織。

8.駭客風暴(HackerStorm):
http://www.hackerstorm.com
說明: 最屌的還是下載他們免費的OSVDB(Open Source Vulnerability Database),可以離線查尋CVE的弱點與說明。

9.駭客觀測網(Hackerwatch):
http://www.hackerwatch.org
說明: 利用McAfee的ClientFirwall了解全球目前主要危害Port的統計、及潛在目的與來源網址。

10.資安者(Secunia):
http://secunia.com/
說明: 每天數千條弱點資訊更新,還提供個人PC的線上掃描服務。

11.H區域(Zone-H):
http://www.zone-h.org/
說明: 這應該不用說了~全球的駭客駭到網站後都會把戰利品貼到這裡,所以這裡有最新的被駭網站資訊。

12.毫蟲(milworm):
http://www.milw0rm.com
說明: 入侵手法的資料庫網站,將弱點與入侵結合的網站。(請勿用於非法用途!!)

2009年7月25日 星期六

為什麼可以看的到HTTPS流量?

由於我們代理IronPort設備,客戶有這個需求,最近去了解~

在k手冊之前,我一直很懷疑,真的有東西可以看到所有Https的流量嗎?
中間不都是加密?是如何破解每一個加密連線,而進行內容過濾與判斷??太神奇了啦!!

看完手冊後我才發覺,原理簡單的讓人流口水~
它跟本沒有去進行所謂"解密"的動作,只是當過"中間人",啥咪是中間人??

比如說兩個人在講電話,這兩個人講話中間的連線經過處理,會將聲音進行唐老鴉聲音的轉話,
所以如果你從中間的連線去聽的話,除非你是唐老鴉,否則聽不懂鴉話@@

而IronPort-S的原理就是,他不是去學習鴉話,而是當個中間人,流程如下:
A在打電話給B之前,會先打電話給我,我再將A的話轉給B,B要回話給A之前會先跟我說,
我再轉給A,也就是說我是個"傳話者",架構如下:
A---(我)---B

這就是為什麼IronPort-S不需要懂唐老鴉的語言…嗯~是不需要懂得每一個連線的解密原理。

這個解密原理可以運用在目前市面上所有可以解HTTPS的設備上,而目前這些設備都同樣有一個限制!
那就是使會者在連線到目的URL之前會看到一個憑證錯誤的畫面,使用者必需點選"繼續流覽"
才可看原本的網頁。

原理就是HTTPS在進行加密連線之前會先發一個憑證,來告訴你"沒錯!你連進來的就是我的網站,這是我的證明憑證"。
在一個A像B網站流灠時,(我們當個中間人),會假裝自已是A向B網站要馮證,然後再模訪B網站的憑證發給A,所以A所流覽的網站是"我",而不是B網站,這時就會出現"憑證錯誤",原因是A使用者要看B網站的馮證,但拿到的憑證卻是我模仿後發給A的,所以這證明~~~憑證真的很屌!!

要解決這個問題有一個辦法,那就是把目的網站的馮證匯入ironPort-S,比如你知道環境內的使用者就是只會看這1000個網站,那就是花時間去收集這一千個網站的馮證,然後匯進IronPort-S,那使用者看到的馮證就不再只是我們仿造後發的,而是真實該網站的憑證~~

只是~~收集這麼多網站的馮證應該不是我們的工作,而是原廠!!
所以啦!可以預見,未來HTTPS廠商的勝敗就在於誰能收集最多合法網站的馮證,且定期更新!!

2009年5月22日 星期五

你是哪種駭客?

最近在看IINS,裡面列出了駭客的分類,覺得很有趣,列出來讓大家自已對一下,你屬於哪種駭客?

一、白帽駭客(White Hat Hacker):
白帽駭客有能力入侵電腦系統、破壞系統。不過他利用他的技能來協助組織加強安全。
例如在資安公司進行滲透、弱掃的執行者,或負責資安的網管人員。

二、黑帽駭客(Black Hat Hacker):
黑帽駭客也被叫做Cracker,他們利用自已的技能來進行非道德行為。如攻擊、竊取資料…。

三、灰帽駭客(Gray Hat Hacker):
灰帽駭客可以看成是偶而會做出非道德事情的白帽駭客。例如在資安公司進行滲透測試的執行者,
於工作其間取得的資訊,做為已用,即為灰帽駭客。

四、通訊駭客(Phreaker):
可以拆成Phone and freaker或是看成freeker,從字面就可猜出,有辦法打免費電話的駭客,利用其通訊專業技術,而可打免費的電話。

五、毛頭駭客(Script Kiddy):
是駭客中最少技術技能的駭客,對於系統、網路、程式知識都很匱乏,只能下載一些駭客程式進行攻擊行為,沒有撰寫自已程式的能力,對於運作原理也不了解。

六、信念駭客(Hacktivist):
心中總抱持一股信念而進行駭客行為,可能是政治、宗教,也常於攻擊成功後留下如國家的資訊、宗教的資訊…,為了信念而戰。


七、電腦安全駭客(Computer Security Hacker):

擁有電腦與網路知識的駭客,這樣駭客懂得網路運作原理與其資安風險,比如在一個有IPS的網路環境,他知道如何避開IPS的偵測與阻擋進行攻擊。

八、學術駭客(Academic Hacker):
這類駭客往往有較高的教育水平,通常任職於學術環境或是學生,懂得自已撰寫程式、研究攻擊運作原理…,常利用學術資源撰寫出很"聰明"的程式。大部份在網路上會留下真名,著重在開放源始碼的系統。

九、興趣駭客(Hobby Hacker):
興趣駭客通常著重在家用電腦,比如破解在電腦上的軟體程式、讓iphone解鎖、超頻自已的電腦、把PC改成水冷、讓第四台解碼…

哈~~真的很有趣的分類~~你是哪一種呢??

2009年4月28日 星期二

滲透測試服務將在2009消失?

如標題,是從資安人看到讓我傻眼的標題文。
(這篇文章主要是源碼檢測-白箱測試的廠商所撰)

寫這篇文章原因有二,一個是很訝異有人有這樣的想法、一個是自已的工作就在進行相關的服務。

我想有必要寫一些概念性的東西,理清一些觀念與疑問:
。我已做過弱掃了,為什麼還需要做滲透測試?
。滲透測試做完了,為什麼還要做弱點掃描?
。源碼檢測都做過了,幹麻煩需要做滲透?
了解這些問題的根本可以讓業務人員更清楚如何Push服務,也可以讓客戶了解還需要做些什麼服務來持續地增加安全防護。

要了解這些問題的差異,首先要做的就是了解資安技術服務的分類。
資安技術服務可以概分為三的類"黑箱""灰箱""白箱",很好奇為什麼會分成黑?灰?白?
大概的觀念就是什麼都看不到就是"黑",看到一些又沒看到全部就是"灰",完全一覽無遺就是"白",簡單的說明如下:

(1)黑箱 - 滲透測試 -
在完全不了解客戶環境的狀況下,摸擬駭客從外部進行資訊安全檢測。整個網路環境就像一個黑色的箱子一樣什麼也看不到。

(2)灰箱 - 弱點掃描 -
將資安檢測的設備置於客戶的網路環境內,直接對欲檢測的設備進行弱點掃描。整個網路睘境在有點熟又不太熟的灰色地帶。

(3)白箱 - 源碼檢測 -
將網頁原始程式碼置入源碼檢測設備進行掃描。全部白淨的源始程式碼一覽無疑~~

了解了分類還是會有疑問,那我做了這項服務,為什麼還需要做那項???這要了解各項服務的工作內容與目的,介詔如下:

(1)黑箱 - 滲透測試 -
這是最費時、費工、花人力、需要極大的創意與經驗的測試服務。
這部份會看到的技術服務方式有:滲透測試、社交工程、Web檢測、無線網路健檢、密碼測試…。
這個服務有一些標準流程可至OSSIM (http://www.ossim.net/)了解更進一步的流程,大致的流程是測試者會先透過網路或電話、或郵件…盡量收集目標相關資訊、接著利用許多軟體進行掃描、再來從掃描結果的弱點配合經驗與創意進行手工的測試。
而這就是滲透測試的重點!!人工的手動測試!這部份是無法複製與衡量的!這也就是為什麼滲透測試服務的收費標準差異如此的!原因就在於人工這部份,可能是一個沒經驗的工程師、可能是一個很有經驗的Hacker、或是一整個Team!!

(2)灰箱 - 弱點掃描 -
這是對於組織來講需要日常且常做的工作。
這個服務常見的是將測試設備放置於主機段,對主機群進行掃描,由於不需透過Firewall,可以得到許多從外部得不到的資訊,可對整個系統做安全診斷。比如Windows某個更新未做、Firewall系統版本需更新、某主機帳密不夠強…。最主要在檢測環境的系統、設備是否有新的弱點可被利用?而需進行補強動作。

(3)白箱 - 源碼檢測 -
這個服務是最快速的技術服務了!原因是它完全自動化!!
將您所設計好的網頁直接丟到設備裡面去掃描,掃描完後會告訴您!網頁有哪些攻擊手法可以攻?問題是哪裡沒有寫好?該如何做修正?哪些較嚴重的要先修?
目前市場上看到的可以拿來做程式開發的檢測、開發外包的驗收、學校的教學、服務的提供…。
這個服務的目的在了解,我的程式哪裡沒寫好?該怎麼寫才安全?寫好後從根本去解決問題。

OK!!問題來了!!

。我做源碼檢測,程式也都修完了!為什麼還要做滲透測試?為什麼還要定期做弱掃?
原因是程式碼是寫的很安全沒錯!那…那如果您Web的主機是Windows,Windows發佈了新的漏洞可被駭客利用!那~~~那還是要透過弱點掃描來掃描程式才知道哪裡需要修補!
那滲透呢?好…要這麼追根究底…我們假設你的程式很安全!系統全都更新到最新了!那~~如果我用社交工程取得管理員帳密呢?我透過其它主機攻擊完美主機呢?我透過帳號猜解取得權限呢?我…好了~~方法有許多的創意!!

所以技術服務必需三個大分類(黑箱、灰箱、白箱)並行,而且持續不斷的驗證!必竟你永遠不知道哪一個面項會被駭客利用!隨著時間的變化~哪一個面向成為駭客的最愛也不定!所以資訊安全必需多方考慮,加強防護的!

結論是~大家不用擔心滲透服務的消失!而是多面向的服務我們是否都能提供與協助客戶環境達到更安全的境界^^

2009年3月31日 星期二

資訊安全設備簡介

一年前幫公司工程師進入狀況的文章^^

觀念:在網路上,主要的概念是: 該如何做才能讓封包流量更快、更穩。在資安上,主要的概念是: 如何掌握、比對、判斷、控制封包。
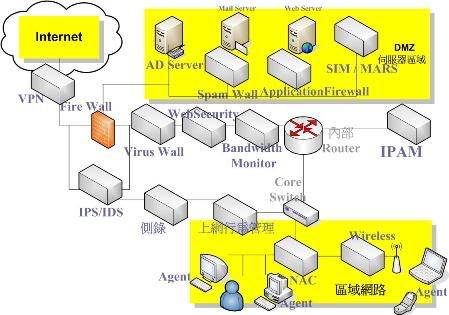
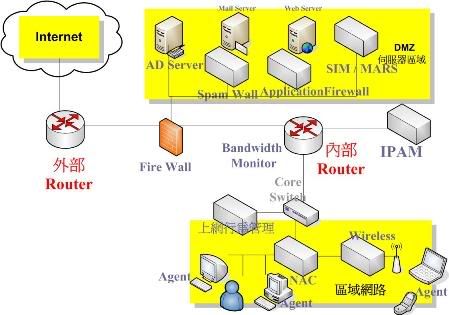
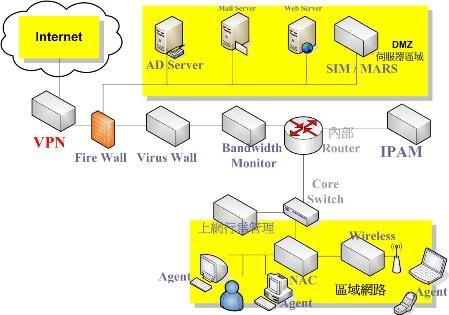
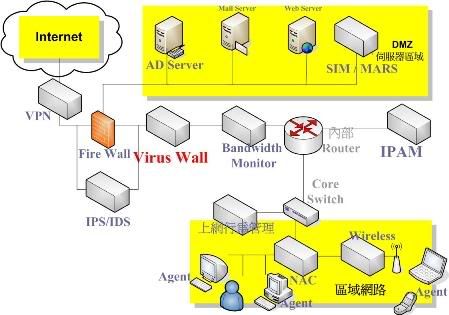
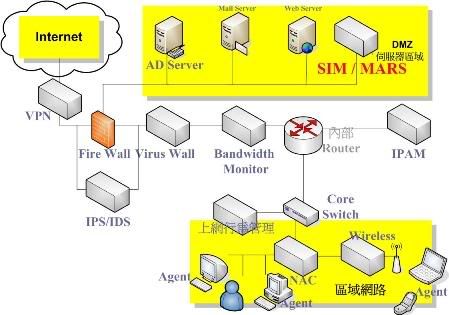
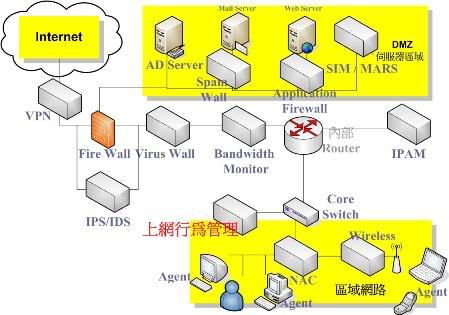
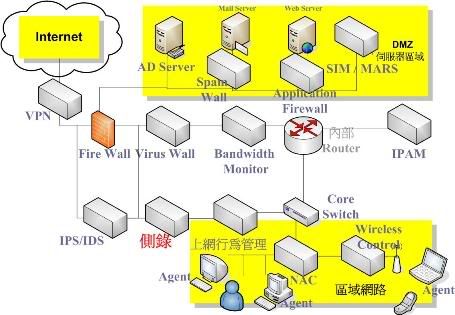
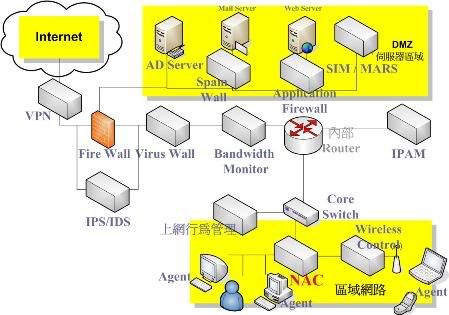
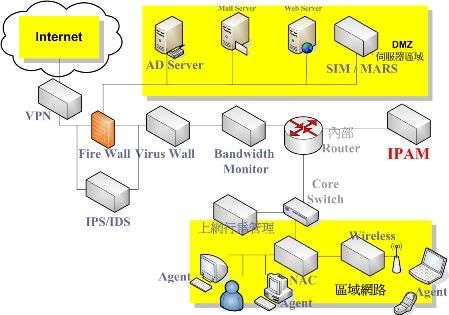
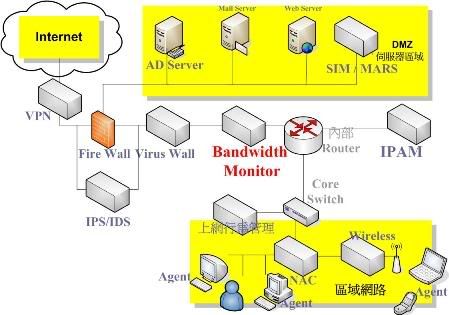
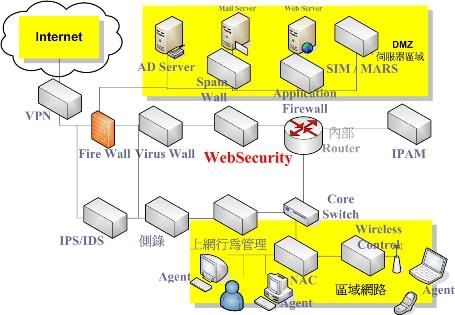
好吧~讓我們直接來看在一個網路環境裡,我們可以在哪些地方擺入資安設備:


(設備實際擺設位置會因為產品不同與客戶環境而有所變動)
是滴~任何網路設備、任何網路位置都可以看見資安設備的蹤影!為什麼呢?因為上面提過,資安的概念是如何掌握、比對、判斷、控制封包!做個有趣的比喻,你可以想像一個原始封包就像個光著身子的美女,隨著OSI模式各層的設計師幫她穿上合適的衣服之後才讓它出門,VPN只能看見包裹著白布的木乃衣、Firewall可以看見去掉白布後穿著厚衣服的美女容貌、IPS可以從外套推測美女內在的三圍、該死的VirusWall竟然有權可以對美女搜身、上網行為管理可以去掉白色的襯杉看美女身上的內衣褲是否是老闆希望的款式…好吧~我們聊的是Network Security,我必需就此打住!至少我們了解一件事,資安的Solution可以存在網路的任何地上
(SI知道一定很開心~生意做不完呀!)

資安設備簡介:
接下來是針對各設備做常識性地說明,讓大家對資安設備有一個全盤性的概念!(由於小弟碰的設備有限經驗也不足,僅對知道的一小部份說明,任何錯誤與不足,還望各前輩們指正)

。Router:


Router通常是Cisco的Router才能加上資安的解決方案,Cisco新一代Router都叫ISR(Integrated Service Router),可以整合IPS或Voice模組,在外部的Router通常我們希望它扮演好Router的角色即可,而內部買不動一台IPS設備時,會建議客戶從現有的Router上加上IPS模組。

。Switch:


Switch一般也要到Core等級才可加入IPS模組,就如同Router一樣,主要就是加上入侵偵測的功能,在客戶環境Switch效能ok,也不打算多買設備,可以加入模組方式來保護網路。

。VPN:


VPN即Virtual Private Network,顧名思義即是要達成一個虛擬的私人網路,讓在兩個網域的電腦之間可以像在同一個網域內溝通一樣。這代表的是必需做到外部網路是不能存取或看見我們之間的封包傳送,而這兩個網域之間是可以輕易的相互使用網路資源。要做到如此,VPN必需對流經封包進行加密,以讓對外傳輸過程不被外人有機看見傳輸內容,相對的傳過去的目的地需要一台解密的機器,可能也是一台VNP或是一個裝在notebook上的軟體。也因為傳輸過程加密之故,許多希望在傳輸上更安全的需求,也都會尋求VPN。
VPN的發展到現在,主要市場以SSL VPN的運作,因為可以利用現有的用戶端程式(如IE)即可完成加密、解密、驗證的程序,使用端不需一台VPN機器,或是client端程式,在導入一個環境最容易,使用上也最簡便。

。FireWall:


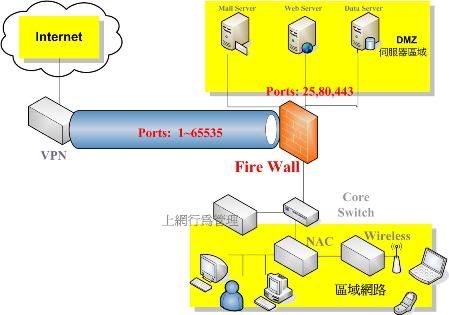
FireWall肯定是最古老的資安產品,但!也是最經典的產品,簡單的說,它就像Port的開關,如上圖firewall左邊的port可能1~65535都有,但封包想流進來~嘿!得先問問Firewall老大哥,這裡他只開放了25,80,443的流量進來,其它都別想!!
Firewall的第二個大功能就是可以區別網段,如上圖的DMZ也可以從Firewall切出來,如此可以確保網路封包的流向,當流量從外面進來觀顧時,只允許流到DMZ區,不可能流至內部區網內,避免外部網路與內部網路封包混雜。
第三個功能,也就是能區別從Router上設ACL的功能,SPI(Stateful Packet Inspection)封包狀態檢查,可快速地檢查封包的來源與目的位址、通訊協定、通訊port、封包狀態、或其它標頭資訊,以判斷允許或拒絕!

。IPS/IDS:


這仍然是很年輕的產品,一開始叫IDS(Intrusion Detection System)入侵偵測系統,顧名思義:在有人攻擊或入侵到我的土地內之後我會知道,是一個可以偵測出有沒有人入侵這個事件!後來人們體會到,壞人都跑進我家了我才知道,有沒有可能在偵測到的同時做出抵制的動作呢?於是IPS(Intrusion Prevention System)入侵防禦系統就誕生了,在IPS中寫入pattern,當流經的封包比對pattern後確定為攻擊行為,馬上對該封包丟棄或阻斷來源連線。
一般IPS系統都不只一個網段,如上圖,可以擺在Firewall前面更積極地阻擋對Firewall的攻擊,或是於Firewall之後,直接比對流經合法port後進來的流量是否為攻擊行為,也可分析流出封包(了解內部員工上網行為、情況)。在真實情況是否要將IPS擺在firewall之前要看硬體throughput,看哪一台的效能好就擺前面吧^^
通常IPS的測試期比較長,因為在環境內開啟IPS規則後會有”誤判”情形!實屬正常,除非開的規則太寬鬆,否則有正常的封包被擋是正常不過的,這時我們就需要對規則調校,所以測IPS是磨工程師的大好機會!運氣不好,要對每一個有問題的電腦、程式手動抓封包來k~~嘿~就當是練工吧^^

。Virus Wall:


VirusWall是較簡單的產品,概念就是將防毒引擎放在Gateway,讓所有流經的封包都能比對過引擎內的病毒特徵。說到這,大家應該知道評估ViruWall的重點了!。什麼防毒引擎。掃毒速度快或慢防毒永遠沒有人敢打包票可以100%防毒!純粹是機率問題,每家的防毒率都不一定,能補足的最簡單方法就是導入與原有環境不同的防毒引擎!如原有client端用的是norton,於是viruswall就找一家卡巴的^^或前方UTM用趨勢的,還可導入McAfee的viruswall
VirusWall對裝機工程師而言是很簡單的產品,只需留意客戶希望對哪些Port的流量進行掃毒,難的是背後更新病毒碼的RD們~我只能說,RD們辛苦了!!

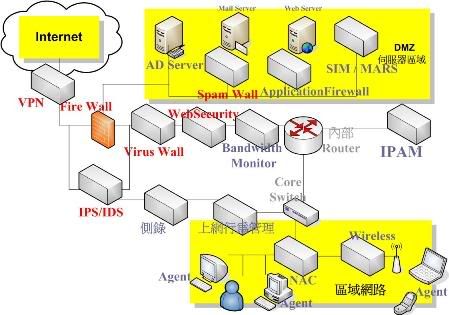
。WebSecurity


WebSecurity單純地過濾Web流量中的封包,針對每個要求的URL比對資料庫是否為危險、或釣魚、惡意的目的URL,是的話就直接阻擋連線。如果連到了目的地之後,可能因為臨時被駭或資料庫內沒有該筆URL,回來的封包再經一次病毒引擎的掃描,由於是針對Web,所以病毒引擎要挑在惡意網站分析較強的引擎。簡單的說,怕user上網中毒、或釣魚網站被受騙,需要導入這個設備^^

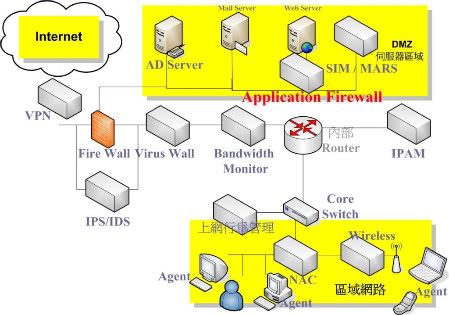
。ApplicationFirewall


對於很重視網頁運作服務的公司,對於這項設備應該較有興趣。較簡單的例子是在做滲透測試時,總是會在客戶的Web網頁可輸入的地方try一下SQL語,當把這設備放在WebServer之前,你的語法會頓時失效,好吧~這時會再試一下XSS、cookie、session…呵~時常是沒有成效的試驗@@即使WebServer運行的IIS或Apache未更新,擁有眾所周知的漏洞,仍然阻擋住該漏洞的攻擊。當然!就如之前提過的,資安是機率問題,它可以降低被攻擊機率,但不可能無敵!

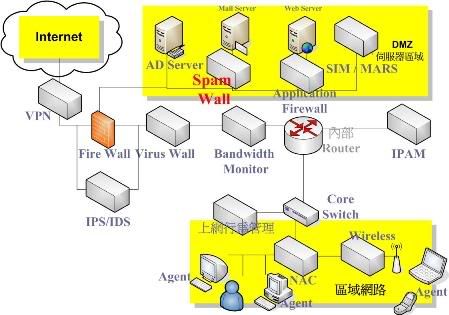
。Spam Wall:


電子郵件是一個很棒的廣告途徑,但隨著資訊愈來愈發達,越來越多的生意靠著e-mail來廣告,慢慢的,使用者感受到過多的e-mail造成的不便,於是擋垃圾信的設備就誕生啦~可以叫Anti-spam或Spam wall。一開始的spam單純地阻擋垃圾郵件,但許多駭客發現了這個管道,也利用mail,大量發送釣魚連結、附加病毒檔、惡意連結…的信件,於是anti-spam也開始重視對mail的掃毒。一台好的spam設備在選擇上要效能好(承受郵件攻擊),誤判率低、有黑、灰、白名單,使用簡單^^

。UTM/ASA:


大補帖UTM(Unified Threat Management)統一威脅管理設備,其功能包山包海,如上圖的紅色部份為一般UTM設備可能擁有的功能,會依廠牌所制定的功能而定。概念就是以FireWall為核心,加入各式資安功能!如Cisco的ASA就是以firewall為中心,可加入防毒模組或是IPS模組。一般是比較建議在300人以內的環境使用UTM,簡單又大碗!但,在環境較大的情況下,還是建議將各別功能由各別設備運作。原因很簡單,一樣的防毒引擎來說好了,UTM的特徵碼肯定沒有單純VirusWall的特徵碼來的多!縱使廠商聲稱一樣,實際測試便知高下^^

。SIM/MARS:


躲在右上角的設備名叫SIM(Security Information Management)資安訊息管理,或如Cisco較貼切的命名:MARS(Monitoring Analysis and Reporting System),雖然在網路的一小角,卻能掌控所有設備情況!
這是一台很了不起的設備!可能會有人覺得各個部份都已有設備進行相關阻擋了!我幹麻花大錢來做Report呢?
讓我們先了解它需做到什麼樣的功能,第一個就是收log的功能,它需要將各設備的訊息收進在一起,Switch,Router,IPS,Firewall,viruswall…,我們必需相信,不可能環境內所有設備都是同一家品牌,所以一定要支援各式阿狗阿貓的牌子!第二個功能是出Report,將所有設備的訊息資訊串連在一起,做出各式各個階層或部門看的Report。較進階的設備還可做到第三個功能,可以協同防禦!!判斷威脅在哪裡,直接可以對各網路設備、資安設備下達合適的防禦指令或政策。
這台設備通常價位相當高!原因是他需要大量的support(各家廠牌),除此之外,還需要精確的分析判斷、並組織各設備回報訊息什麼是誤判?什麼是威脅?並即時通知相關人員,且建議合適的作法。

。上網行為管理:


上網行為管理設備在配置上有兩種方式,Inline Mode(配置在GateWay)或是MirrorMode(配置在CoreSwitch),上圖是從CoreSwitch直接Mirror流量的方式,兩種方式各有優缺,從Gateway在進行阻擋時較快且直接!但設備掛掉時要考慮hardware bypass的功力!而Mirror好處是完全不改變原有架構導入很容易,但是在進行阻擋時,需同時送封包給遠方目的server與來源client連線,網路頻寬資源較吃!到底哪個好,還是依環境而定。
這個設備的主要功能就是要看內部使用者的上網情況,進而進行管理。比如結合內部AD Server之後,可以管制愛搞鬼的RD部門不能用P2P、苦悶的工程部不能上色情類網站、愛事非的會計部們不能開IM聊天…。也有公司應用AD身份驗證功能,沒有登入AD就沒有網路可用^^(真是厲害呀)


。側錄:


側錄的概念就像你家附近、或銀行內的監視系統,將看的見的事情一一記錄。這包括了你信箱內的內容、你的聊天記錄、你上過哪些網站、抓了哪些圖片、即使是FTP的檔案,全部都能一一還原,全部重現!!
也由於要對全部資料、流量、封包,對儲存系統是很大的負擔!錄的愈多,備份的時間就愈短。所以實務上會將側錄設備裝置如上圖,可能是從IPS過濾封包後,從IPS強力的封包比對能力後,挑選只想側錄的封包內容,如只錄Web流量、或只錄FTP流量。另一種方式是從上網行為管理設備上,得知某個ip或是某個使用者老是在看色情網,嘿~就來把它上的過程全錄下吧!!我們也常開玩笑,如果MIS知道公司內誰是股市好手,可以跟著下單!哈~
當然!這也牽涉到了隱私權的問題,導入時常需與公司政策搭配。

。NAC:


NAC(Network Access Control)網路存取控制設備,通常設置在Gateway與client的交界處,目的是讓所有從Client進來的設備,想存取其上方的網路時,都要經過它的允許(可能是結合AD的認證或是網頁驗證),這就是最原始NAC在做的事。
隨著市場的發展,通常還需外加新的功能,才能讓客戶接受。需擁有可以保護client端的能力,本身可以上一些patch讓client來更新,如Windows的更新patch、或是某些防毒軟體的patch,以保設End User的安全,進而保護整個網路。呵~我猜想未來可會看到類似的新名詞,叫CAP(Client Access Protect)。

。Wireless Control:


對於無線的管理可能是許多人的痛,這種設備的目的就是要掌控你領空的封包流量。
可能做法有許多種,我僅以我碰過的例子說明。在ServerGroup找一台Server安裝主控端軟體,再於想偵測的邊界點放置Sensor,比如在公司的樓的三個點擺了三個Sensor,再搭配goolge map抓下公司的衛星圖,再給予適當的比例尺寸後,可以在Server上看見,在地圖的什麼地方有什麼樣的無線訊號、訊號強弱、SSID…等相關資訊,要終止其與AP連線時,只需各送出一個reset封包即可,真是屌呀!(不過價位不低~呵~)


。IPAM:


對於一些環境較大,需要動態的讓user使用網路資源,或是…或是MIS太懶,使用DHCP環境時,要管理動態IP是哪一台電腦在用、或是哪一個人在用,這就是很棒的解決方法。
IPAM(IP Analysis Management) IP分析管理設備,提供DHCP環境內,Mac與IP存取的列表,當環境中有AD或是RADIUS時,可以看見的記錄將是:時間-Mac-IP-User資料表的關鏈可以讓管理者快速追縱誰在用這個IP,所以設備中也常將環境中的DNS Server、DHCP Server整合在一起,加強資訊的連貫性。

。Bandwidth Monitor:


你可以試著問MIS,我們環境平常的流量大概是多少?時常得到不知道怎麼測之類的答案。BandwidthMonitor這項設備的功能就是提供MIS所有網路環境的頻寬使用量。
由於專攻頻寬使用量的分析,可以細緻到如:總頻寬使用量、各軟體使用量、各ip使用量、單獨ip頻寬用量、單獨ip軟體使用量、protocol的流量、User名稱的使用量、群組的使用量、Domain的使用量。
對於MIS分析網路的頻寬都被誰佔據、或什麼軟體用掉,很有幫助。


。軟體:


使用軟體來進行資安設備管理,主要是因為一些封包到了應用層,還是要靠作業系統、與應用程式來分析,才有辦法進行管理與分析或保護;另一個原因是EndUser的使用狀況永遠無法掌握,透過如資產管理軟體。
一般常見的資安軟體如DRM,用來對環境內的特定文件進行加密,比如公司專門設計CAD的圖檔,每張圖都是公司的心血,這時需要的就是將這些圖檔全部加密以保護公司資訊外洩的可能。在佈屬上需一台Server,再利用如AD套用GPO將資料佈到登入網域的電腦上,未來只要user一開啟要加密的檔案格式就直接加密!!
另一個常見的軟體是資產管理軟體,常Agent佈屬在Client端電腦後,Agent會自動收集所有電腦上的軟、硬體資訊,再回傳給資產軟體Server端,這是最初的資產軟體所做的事,可以統整資料進行環境內的軟、硬體資產管理。喜愛掌控所有資訊的MIS提出了需求,能了解user端所有東西,有沒有可能對這些軟、硬體直接進行控制呢?是滴!產品往往因為需求而產生,所以現在的資產管理軟體不僅收集客戶端資料,還可直接限制User端的使用情況,比如只能讀取USB不能寫入、禁止上班時間打接龍,也可直接把你的電腦當自已的用。(專業一點的說法叫遠端叫修功能)所以啦~也可以直接對user端的桌面使用情形進行錄影!!真是MIS最愛呀!
以上的產品僅是小弟接觸過的一小部份,相信科技仍有許多的可能!任何不足與錯誤再請大家直接指正!謝謝^^

2009年1月18日 星期日

恐佈的80Port被打開@@

上星期我們另一個工程師因為在試一套軟體,
可以看所有網路環境的流量與頻寬,結果竟發現~~

小弟電腦的80 Port被打開@@

(簡單說一下為啥80 port被打開會這麼嚇人~
80port為提供http服務,也就是網站服務的port,如果你的電腦打開了80port,
那就是告訴大家: "Hello 我的電腦有提供服務喔!歡迎來參觀!!"

一般個人電腦是不需要打開Port 80的,因為一般連線,如開一個yahoo的網頁,
會在本機開啟一個大於1024 port 與 yahoo的80port連線,並不會用到自已電腦的80port。
通常是中了木馬,才會自已開啟80port,讓駭客入門,這就是為什麼我在個人電腦看到自已80port被打開這麼驚訝!!)

檢查自已電腦開port的方法:
開始->執行->輸入cmd->netstat -an
netstat
看到如下的圖,如果有port80,就是中獎啦^^
不過~~問題是???究竟是啥咪東西提供80port的服務呢??
小弟將Skype關掉後,再查一次netstat -an

啥咪~~原來虛驚一場!!
原來是skype,我還以為中了木馬咧~~呵~~
提供給大家笑笑^^